Del 13 al 17 de noviembre se celebra El Buen Fin 2026, y detrás vienen Black Friday, Cyber Monday, aguinaldos, cierres contables y vacaciones. Para los ciberdelincuentes es la mejor temporada del año. Te explicamos por qué tu empresa también está en la mira y cómo el filtrado web y DNS de FortiGuard puede detener el ataque antes de que alguien haga clic.
La temporada alta también es para los atacantes
El Buen Fin 2026, en su edición 16, cambia de días: este año va del viernes 13 al martes 17 de noviembre, cinco días que además coinciden con el puente por la Revolución Mexicana. Es el arranque de casi siete semanas en las que se mueve más dinero, se envían más correos y se aprueban más pagos que en cualquier otro momento del año.
Las cifras de años anteriores explican por qué los delincuentes se preparan con meses de anticipación:
- El Buen Fin 2024 generó operaciones por 173 mil millones de pesos, según la Secretaría de Economía.
- Kaspersky estima que México recibe casi 980 mil ataques de phishing al día (unos 360 millones en un año), y que esta amenaza se intensifica justo durante el Buen Fin.
- Durante el Buen Fin 2024, el fraude en comercio electrónico creció 47%, de acuerdo con la firma Signifyd.
- En 2023, la Policía Cibernética de la CDMX recibió más de 27,000 reportes de fraude, suplantación de identidad, robo de contraseñas y phishing en apenas cuatro días de la temporada.
- El estudio de The CIU sobre phishing en México 2025 calcula 13.5 millones de víctimas, con una pérdida promedio de $8,750 pesos por persona afectada.
A nivel global, FortiGuard Labs detectó en la temporada navideña 2025 más de 18,000 dominios recién registrados con palabras como Christmas, Black Friday o Flash Sale en solo tres meses; al menos 750 se confirmaron como maliciosos. El phishing dirigido a móviles y el malware se multiplicaron por cuatro frente a la temporada anterior.
La mayoría de las notas de prensa hablan del consumidor que compra una pantalla en una tienda falsa. Pero hay un blanco igual de atractivo y mucho más rentable: las empresas, con su personal administrativo, sus cuentas bancarias y sus credenciales corporativas.
Por qué la IA generativa cambió las reglas
Durante años enseñamos a los usuarios a detectar el phishing por sus faltas de ortografía, su redacción traducida o sus logotipos pixelados. Ese consejo ya no sirve.
La IA generativa permite a los atacantes:
- Redactar correos impecables en español mexicano, con el tono de tu banco, tu proveedor o tu director general.
- Personalizar a escala: miles de mensajes distintos, cada uno con el nombre, el puesto y el contexto de la víctima, sacados de LinkedIn o del sitio web de la empresa.
- Clonar sitios completos de tiendas, bancos o portales de Microsoft 365 en minutos.
- Imitar voces en llamadas o notas de voz por WhatsApp (vishing con deepfakes).
Los datos de 2026 lo confirman. El Informe Global de Ciberseguridad 2026 del Foro Económico Mundial sigue colocando al phishing como la amenaza más común para las empresas, y señala que el fraude de facturas y pagos ya afecta al 37% de las organizaciones, con la IA como catalizador. Investigaciones de KnowBe4 publicadas este año indican que 86% de los ataques de phishing ya usan contenido generado por IA. Y Zscaler ThreatLabz identificó más de 413 mil sitios de phishing generados por IA, además de que 95% del phishing viaja ahora en tráfico cifrado (HTTPS).
El candado verde en el navegador ya no significa que un sitio sea legítimo.
Los fraudes que más golpean a las empresas en esta temporada
En noviembre y diciembre los atacantes aprovechan los procesos que todas las empresas están ejecutando al mismo tiempo. Estos son los escenarios que más vemos:
- Facturas falsas y cambio de cuenta bancaria. Un "proveedor" avisa que cambió de banco justo antes del cierre y pide que los pagos de diciembre se hagan a una nueva CLABE. El correo viene de un dominio casi idéntico al real.
- Suplantación del director (fraude del CEO). "Necesito que compres 10 tarjetas de regalo para los clientes, es urgente y confidencial". Con IA, el mensaje suena exactamente como tu jefe.
- Notificaciones falsas de paquetería. Con el volumen de envíos del Buen Fin, un aviso de "entrega fallida" de DHL, FedEx o Estafeta parece totalmente normal.
- Falsos avisos del SAT, CFDI o nómina. Cierre fiscal, aguinaldos y timbrado de nómina son el pretexto perfecto para "descargar tu factura" o "validar tu buzón tributario".
- Robo de credenciales de Microsoft 365 o Google Workspace. Una página de inicio de sesión clonada roba la contraseña y, con kits de tipo man-in-the-middle, incluso la sesión ya autenticada con MFA.
- Ofertas "corporativas" irresistibles. Laptops, licencias o equipo de red a precios de Buen Fin en tiendas que no existen y que, además de cobrar, instalan malware.
- Falsos compradores contra vendedores. Si tu empresa vende en línea, cuidado con comprobantes de pago falsos y perfiles que solo buscan quedarse con la mercancía.
El denominador común: casi todos dependen de que alguien abra un enlace hacia un dominio malicioso. Y ahí es donde podemos cortar la cadena.
Por qué la capacitación sola ya no alcanza
La concientización del personal sigue siendo indispensable, pero tiene un límite: basta con que una persona, cansada y con prisa un viernes de quincena, haga clic en el enlace equivocado. Con mensajes generados por IA, ese clic es cada vez más probable.
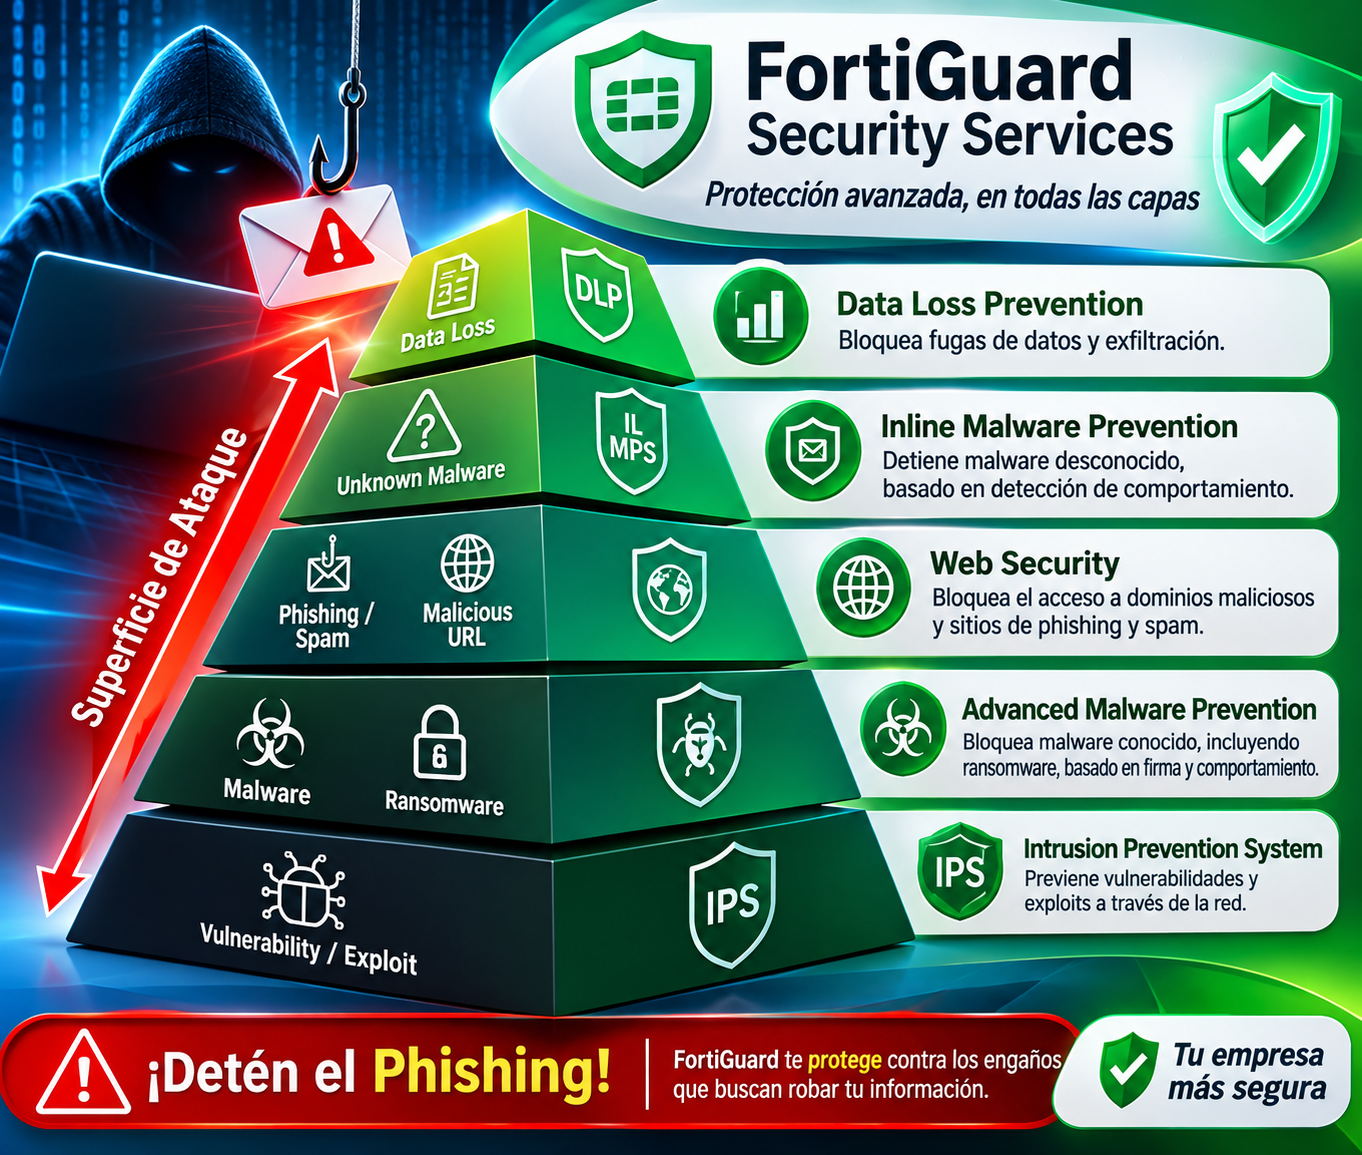
Por eso la estrategia correcta es en capas: el usuario entrenado es una capa, el filtro de correo es otra, y la red debe ser la que impida que ese clic llegue a su destino, aunque el correo haya pasado todos los filtros.
Filtrado web y DNS de FortiGuard: cortar el ataque antes del clic
Si tu empresa tiene un FortiGate, probablemente ya cuentas con dos de las herramientas más efectivas contra el phishing; solo hay que activarlas y afinarlas para la temporada.
Filtrado DNS: bloquear en el primer paso
Antes de abrir cualquier página, el equipo pregunta al DNS "¿cuál es la IP de este dominio?". El filtro DNS de FortiGuard revisa esa consulta contra la base de reputación de Fortinet y, si el dominio es malicioso, ni siquiera se establece la conexión. Esto tiene ventajas importantes:
- Bloquea antes del intercambio TLS, así que no depende de descifrar HTTPS.
- Protege cualquier aplicación, no solo el navegador: clientes de correo, apps de mensajería o malware que intenta comunicarse con su servidor de control.
- Consume muy pocos recursos del firewall.
- Permite bloquear consultas hacia servidores de comando y control (botnet C&C) conocidos.
Filtrado web: inspección del contenido
El filtrado web de FortiGuard trabaja sobre la petición HTTP/HTTPS completa, con categorías actualizadas desde la nube y apoyadas en IA. Permite bloquear por URL exacta (no solo por dominio), mostrar páginas de advertencia, restringir por grupo de usuarios y, combinado con inspección SSL profunda, analizar lo que viaja cifrado.
Las categorías que importan esta temporada
Dos categorías de FortiGuard son especialmente valiosas contra campañas de temporada, porque los dominios fraudulentos suelen ser recién creados:
- Newly Registered Domain (NRD): dominios registrados en los últimos 10 días.
- Newly Observed Domain (NOD): dominios que FortiGuard ve por primera vez y aún no tienen historial.
Un sitio de "ofertas Buen Fin" que se registró el martes y te llega por correo el jueves cae justo en esa ventana, aunque todavía no esté catalogado como phishing.
Capa | Qué detiene | Configuración recomendada |
|---|---|---|
Filtro DNS | Dominios maliciosos, phishing conocido, botnets | Bloquear categorías de Riesgo de seguridad y activar bloqueo de botnet C&C |
Filtro web | URLs maliciosas, sitios clonados, descargas | Bloquear Phishing, Malicious Websites y Spam URLs; usar perfil por grupos |
Dominios nuevos (NRD/NOD) | Campañas recién lanzadas | Bloquear o enviar a página de advertencia, con lista de excepciones |
Inspección SSL | Phishing dentro de HTTPS | Inspección profunda para usuarios internos, excluyendo banca y salud |
Usuarios fuera de la oficina | Clics desde casa o en viaje | Extender la política con FortiClient o FortiSASE |
Checklist antes del 13 de noviembre
Estas son las acciones que recomendamos revisar esta misma semana:
- Verificar que la licencia FortiGuard de filtrado web/DNS esté vigente (muchos equipos operan con la suscripción vencida sin que nadie lo note).
- Confirmar que el FortiGate usa el servicio DNS de FortiGuard y que los equipos no pueden saltarse el DNS corporativo.
- Activar el perfil de filtro DNS con las categorías de riesgo de seguridad bloqueadas y la protección contra botnets.
- Revisar el perfil de filtrado web y aplicarlo a todas las políticas de salida a Internet, no solo a algunas.
- Decidir la acción para NRD y NOD: bloqueo directo en áreas administrativas y de finanzas, o página de advertencia en el resto.
- Habilitar registros (logs) de filtrado DNS y web para detectar quién intentó entrar a sitios maliciosos.
- Extender la protección a laptops que salen de la oficina durante las vacaciones.
- Enviar un recordatorio breve al personal con los fraudes de esta temporada y un canal claro para reportar mensajes sospechosos.
- Establecer en finanzas una regla simple: ningún cambio de cuenta bancaria se acepta por correo; siempre se confirma por teléfono con un contacto conocido.
Ojo con los falsos positivos
Bloquear dominios recién registrados puede afectar sitios legítimos: el micrositio de una promoción real, un proveedor que acaba de cambiar de dominio o un recurso interno nuevo. Por eso conviene:
- Empezar en modo monitoreo o advertencia unos días antes de bloquear.
- Mantener una lista de excepciones para proveedores y servicios confirmados.
- Tener un procedimiento ágil para que el usuario solicite una revisión.
Una política bien afinada protege sin frenar la operación en la temporada en que más se vende.
Cómo te ayudamos en DCR Soluciones
En DCR Soluciones somos integradores de Fortinet en Veracruz. Podemos:
- Hacer una revisión rápida de tu FortiGate (licencias, perfiles de filtrado web y DNS, inspección SSL y registros).
- Configurar y afinar las políticas para la temporada de Buen Fin y cierre de año, con un periodo de monitoreo para evitar falsos positivos.
- Implementar o renovar equipos y licencias FortiGuard si tu red todavía no cuenta con ellos.
- Preparar una cápsula de concientización para tu personal sobre los fraudes de temporada.
El phishing con IA no se va a detener después del 17 de noviembre; la temporada apenas comienza. Contáctanos y deja tu red lista antes del Buen Fin.
Buen Fin y cierre de año: el pico de phishing y fraudes contra empresas